فیشینگ چیست؟ چطور فریب کلاهبرداران اینترنتی را نخوریم
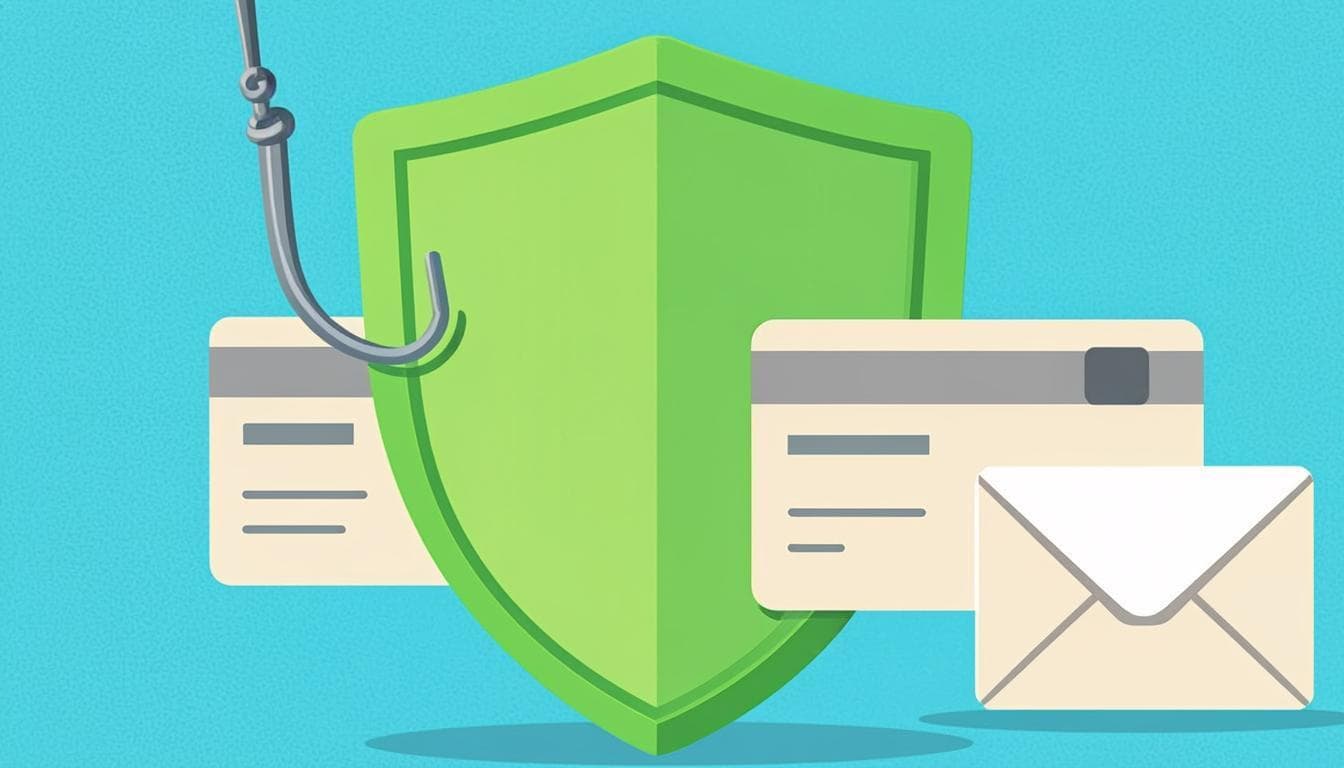
پیامی از شمارهای ناشناس میرسد: «حساب بانکی شما مسدود شده است. برای رفع مسدودی روی لینک زیر کلیک و اطلاعات کارت را وارد کنید.» این سناریو که هر روز برای هزاران نفر اتفاق میافتد، معروفترین نمونه حمله فیشینگ است؛ کلاهبرداریای که در آن مجرم، خود را جای سازمان معتبر جا میزند تا اطلاعات حساس شما یا پولتان را بدزدد. متأسفانه فیشینگ امروز حرفهایتر از همیشه شده و حتی کاربران باتجربه هم گاهی فریب میخورند. در این مقاله یاد میگیرید این حملات چطور طراحی میشوند، چه نشانههایی دارند و اگر در تله افتادید دقیقاً چه کاری انجام دهید.
فیشینگ دقیقاً چگونه کار میکند؟
واژه فیشینگ از کلمه Fishing به معنی ماهیگیری گرفته شده؛ کلاهبردار قلابی میاندازد و منتظر میماند شما خودتان گاز بدهید. ساختار حمله همیشه سه مرحله دارد: اول پیامی جذاب یا ترسناک میفرستند که واکنش فوری بخواهد، بعد شما را به صفحهای جعلی که شبیه سایت بانک یا سرویس معتبر است هدایت میکنند و در نهایت اطلاعات واردشده توسط شما — رمز، شماره کارت، کد CVV2 یا کد یکبارمصرف — را ثبت و بلافاصله استفاده میکنند. نکته مهم این است که این صفحات جعلی در نگاه اول واقعاً شبیه اصلاند؛ همان لوگو، همان رنگها و همان فرمها. پس تکیه بر «شناخت ظاهری» کافی نیست و باید نشانههای عمیقتر را بشناسید.
انواع رایج حملات فیشینگ
- فیشینگ پیامکی: رایجترین نوع در ایران؛ پیام با متن مسدودی حساب، قرعهکشی جعلی یا لینک کوتاهشده ناشناس
- فیشینگ ایمیلی: ایمیلهایی که خود را از بانک، اداره یا فروشگاه معتبر جا میزنند و بهروزرسانی اطلاعات میخواهند
- ویشینگ (تماس تلفنی): فردی که خود را کارمند بانک یا پلیس معرفی میکند و اطلاعات یا کد ارسالشده به گوشیتان را میخواهد
- فیشینگ شبکههای اجتماعی: حسابهای هکشده دوستانتان که از شما پول یا کد میخواهند؛ گیرنده تلهای که قربانی، خودِ دوست شماست
- صفحات جعلی در نتایج جستوجو: سایتهای تقلبی تبلیغشده در گوگل که بالای نتایج ظاهر میشوند و ظاهرشان شبیه سایت اصلی است
شش نشانه هشداردهنده که باید حفظ باشید
کلاهبرداریها با همه تنوعشان، تقریباً همیشه این نشانهها را دارند. اگر حتی یکی از اینها را دیدید، بدانید که با احتمال بسیار بالا در حال فریب خوردن هستید و باید همه چیز را متوقف کنید.
- ۱عجله و ترس: «فقط ۲۴ ساعت فرصت دارید»، «در غیر این صورت حساب شما بسته میشود». سازمانهای واقعی با ترس و ضربالاجل کار نمیکنند.
- ۲درخواست اطلاعات حساس: هیچ بانک و سازمان معتبری هرگز با پیامک یا تماس، رمز عبور، CVV2 یا کد یکبارمصرف نمیخواهد. این درخواستها همیشه جعلی است.
- ۳آدرس لینک مشکوک: قبل از کلیک، آدرس را نگاه کنید. دامنههای با املای کمی متفاوت، کلمات اضافه یا لینکهای کوتاهشده ناشناس، علامت خطرند.
- ۴غلطهای املایی و لحن غیرحرفهای: پیامهای رسمی سازمانها بازبینی میشوند؛ جملهبندیهای عجیب نشانه بدافزار نیست، نشانه کلاهبردار است.
- ۵درخواست پرداخت به حساب شخصی: هر مکانیزم رسمی، درگاه خودش را دارد. واریز به کارت افراد برای «عوارض»، «جریمه» یا «مالیات» صددرصد کلاهبرداری است.
- ۶پیوستهای غیرمنتظره: فایلهای اجرایی یا فشرده در ایمیلهایی که انتظارشان را ندارید، احتمالاً بدافزار حمل میکنند.
یک سناریوی واقعی را مرور کنیم
خانم رضایی پیامی میگیرد که از سرویس پیامک بانک ارسال شده و میگوید اعتبار کارت او رو به پایان است و باید از طریق لینک پیام، اطلاعات را بهروزرسانی کند. صفحه بازشده دقیقاً شبیه سایت بانک است. او رمز و شماره کارت را وارد میکند و سپس کد یکبارمصرفی را. تنها چند ثانیه بعد، پیام واریز وجه از حسابش میرسد؛ پولی که او وارد نکرده بود. داستان چه شد؟ آن پیامک با تکنیکهای جعل نام فرستنده ارسال شده بود، صفحه بانک جعلی بود و کد یکبارمصرف همان کد انتقال وجه کلاهبردار بود که خودش واردش کرد. یک مکث و یک تماس با شماره پشتیبانی رسمی بانک، میتوانست جلوی همه اینها را بگیرد.
اگر قربانی شدید، همین حالا این کارها را بکنید
سرعت، مهمترین عامل در محدود کردن خسارت است. اگر اطلاعات کارت یا رمز خود را در صفحه مشکوکی وارد کردهاید یا متوجه برداشت غیرمجاز شدید، ترتیب اقدامات اینگونه باشد: اول از طریق اپلیکیشن بانک یا شماره پشتیبانی رسمی، کارت را فوراً مسدود کنید. دوم با شعبه بانک تماس بگیرید و موضوع را اعلام کنید تا تراکنشها پیگیری شود و در صورت امکان گزارش جعل استعلام بدهید. سوم رمز عبور همه حسابهایی که از همان رمز استفاده میکنند را تغییر دهید. چهارم اگر کد یکبارمصرفی دریافت کردید و به کسی گفتید، فوراً همه سرویسهای مرتبط را از طریق مسیرهای رسمی قفل کنید. و در نهایت موضوع را از طریق مراجع قضایی و پلیس فتا پیگیری کنید؛ سکوت فقط به کلاهبردار کمک میکند.
ابزارهای محافظتی که به کارتان میآیند
در کنار آگاهی، چند ابزار ساده هم لایه دفاعی خوبی میسازند. مرورگرهای مدرن مانند کروم و فایرفاکس بهصورت خودکار بخش زیادی از سایتهای فیشینگ شناختهشده را مسدود میکنند، پس این هشدارها را جدی بگیرید. مرورگر یا جستوجوگر معتبر را از منابع رسمی نصب کنید تا خودشان فیلتر سایتهای مخرب داشته باشند. دسترسی نصب برنامه از منابع ناشناس را روی گوشی غیرفعال نگه دارید. و مهمتر از همه، اعضای خانواده — بهخصوص بزرگترها که بیشترین هدف این کلاهبرداریها هستند — را با همین نشانهها آشنا کنید. یک گفتگوی پنجدقیقهای میتواند جلوی ضرر چندمیلیونی را بگیرد.
جمعبندی
فیشینگ به تکنولوژی حمله نمیکند، به احساسات انسان حمله میکند: ترس، طمع و عجله. به همین دلیل بهترین آنتیویروس دنیا هم جایگزین آگاهی کاربر نمیشود. سه قانون را همیشه به خاطر بسپارید: هیچ اطلاعات حساسی در پیامک و تماس نمیدهیم، هیچ لینکی را با عجله باز نمیکنیم و در صورت تردید، همیشه خودمان از طریق شماره رسمی و اپلیکیشن اصلی، مستقیم با سازمان تماس میگیریم. این سه قانون را در خانه ترویج کنید تا کمکم شکارچیان دیجیتال گرسنه بمانند.
مقالات مرتبط
چطور رمز عبور امن بسازیم؟ راهنمای جامع و عملی
حسابهای شما با یک رمز عبور ساده در چند دقیقه هک میشوند. بیاموزید چطور رمزهای قوی و بهیادماندنی بسازید و حسابهایتان را ایمن کنید.
هوش مصنوعی چیست؟ راهنمای جامع برای مبتدیها
هوش مصنوعی این روزها همهجا صحبت از آن است، اما دقیقاً چیست و چطور کار میکند؟ در این مقاله بدون اصطلاحات پیچیده، همه چیز را درباره هوش مصنوعی میآموزید.
۱۰ ترفند طلایی برای استفاده حرفهای از ChatGPT
تفاوت بین پاسخهای معمولی و شگفتانگیز در نحوه نوشتن درخواست شماست. با این ۱۰ ترفند عملی، از ChatGPT حداکثر بهره را ببرید.